

1. Qué es OCPP y por qué los CPO deben prestar atención.
OCPP (Open Charge Point Protocol) es el estándar de comunicación entre las estaciones de carga y un Sistema Central de Gestión de Carga (CSMS). Define cómo un cargador informa su estado a la plataforma, cómo recibe comandos remotos, cómo gestiona la autorización de pagos y cómo notifica fallos. En resumen: determina si su red de carga es abierta o está restringida a un único proveedor.
Dos cosas que todo director de compras debe entender:
En primer lugar, OCPP es un estándar abierto. Lo mantiene la Open Charge Alliance (OCA) y no pertenece a ningún fabricante de hardware ni plataforma de software en particular. Un cargador compatible con OCPP puede comunicarse con cualquier CSMS compatible con OCPP. Esto significa que no hay dependencia de un proveedor específico a nivel de hardware: si desea cambiar de proveedor de plataforma en tres años o integrar cargadores de otro fabricante en la misma red, el costo de la migración es prácticamente nulo siempre que ambas partes sean compatibles con OCPP.
En segundo lugar, OCPP no es OCPI. OCPI (Open Charge Point Interface) gestiona la itinerancia y la liquidación entre diferentes redes de carga; por ejemplo, un conductor de un vehículo eléctrico que usa la aplicación de la Red A para cargar en una estación de la Red B. OCPP gestiona la comunicación entre un cargador y su propia plataforma de gestión. Resuelven problemas diferentes. Esta guía trata sobre OCPP.
2. Lo que logró OCPP 1.6 y dónde se queda corto.
OCPP 1.6 (lanzado en 2015 y actualizado a la versión 1.6J en 2017) es la versión del protocolo de carga más utilizada a nivel mundial. Cumplió con la misión fundamental de OCPP: estandarizar los flujos de trabajo básicos para la gestión de sesiones de carga, el arranque/parada remotos, la generación de informes de datos y las actualizaciones de firmware.
Sin embargo, la versión 1.6 tiene tres limitaciones estructurales:
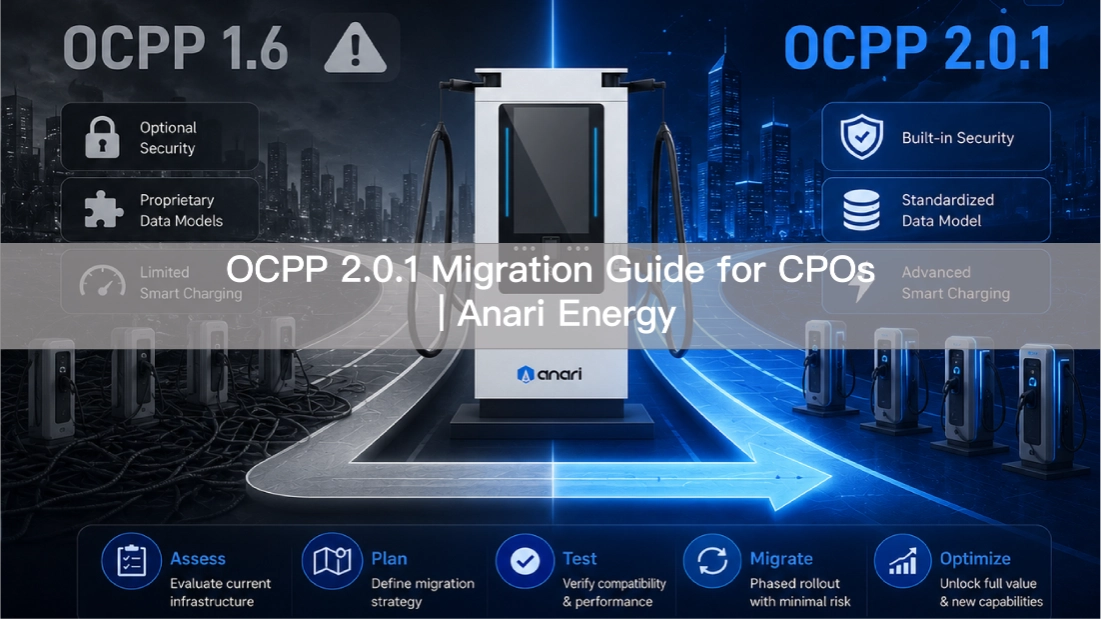
1. No existe un modelo de datos de dispositivo estandarizado. OCPP 1.6 no define un modelo de datos uniforme para las variables del cargador. Cada fabricante representa la "potencia de carga", el "sensor de temperatura" y el "código de error" de forma diferente. Cuando un operador de punto de venta gestiona una red de carga multimarca, el mismo parámetro puede usar nombres de campo, unidades y rangos de valores completamente distintos entre las diferentes marcas de cargadores. Esto dificulta la monitorización y el diagnóstico unificados.
2. La seguridad es opcional, no obligatoria. Las especificaciones de seguridad de OCPP 1.6 son complementos opcionales. La versión 1.6 incluye cifrado TLS, gestión de certificados y actualizaciones seguras de firmware, pero no son obligatorias. Muchas implementaciones reales utilizan conexiones WebSocket sin cifrar o certificados autofirmados. Para 2026, esto ya no será aceptable para un sistema operativo que gestione datos de pago e información privada de los usuarios.
3. El soporte para carga inteligente es delgado. El conjunto de funciones de carga inteligente de OCPP 1.6 permite aplicar perfiles de carga (límites de potencia, intervalos de tiempo), pero carece de soporte nativo para la gestión dinámica de la carga, la integración de energías renovables y la carga bidireccional V2G. Estas no son aplicaciones futuras para 2026, sino requisitos operativos que se están implementando a gran escala.
3. OCPP 2.0.1: Mejoras clave desde la perspectiva del CPO
OCPP 2.0.1 (lanzado en 2020, con las primeras pruebas de certificación finalizadas en 2023) no es una actualización incremental de OCPP 1.6, sino una reescritura de su arquitectura. A continuación, se detallan los cinco cambios más relevantes para los CPO.
3.1 Mejora 1: Modelo de dispositivo: un lenguaje de gestión unificado
OCPP 2.0.1 introduce un modelo de dispositivo estandarizado. Todos los parámetros configurables, las variables de monitorización y la información de diagnóstico de un cargador se organizan en una estructura de datos jerárquica unificada. Cada parámetro tiene un nombre, un tipo de dato, un rango de valores, permisos de acceso y un indicador que señala si su modificación requiere un reinicio.
Impacto práctico para los operadores de puntos de venta: en una red de carga multimarca, ahora puede leer la temperatura, la potencia de salida, los códigos de error y las versiones de firmware de todos los cargadores mediante la misma interfaz. El sistema de gestión de la red de carga (CSMS) ya no necesita mantener una tabla de asignación de campos independiente para cada fabricante. Cuanto mayor sea su red, más significativa será esta ventaja.
3.2 Mejora 2: Arquitectura de seguridad: TLS y la gestión de certificados se vuelven obligatorios.
OCPP 2.0.1 eleva las siguientes capacidades de seguridad de opcionales a obligatorias:
• Cifrado TLS 1.2 (o superior): Toda la comunicación entre el cargador y el CSMS debe estar cifrada. Ya no se permiten las conexiones WebSocket en texto plano.
• Gestión de certificados X.509: La versión 2.0.1 define la gestión del ciclo de vida completo de los certificados de cargador: instalación, renovación y revocación. Esto permite a los CPO establecer cadenas de confianza basadas en certificados, lo que previene ataques de intermediario y accesos no autorizados.
• Actualizaciones de firmware seguras: Los paquetes de firmware deben estar firmados digitalmente y el cargador debe verificar la firma antes de la instalación. Esto evita la inyección de firmware malicioso, una vulnerabilidad conocida en las implementaciones de la versión 1.6.
• Registro de seguridad: Los cargadores registran todos los eventos relevantes para la seguridad (fallos de autenticación, cambios de configuración, operaciones de firmware), y el CSMS puede recopilar y analizar activamente estos registros.
Para las redes de recarga que aceptan pagos con tarjeta de crédito o procesan datos personales de los usuarios, estos requisitos de seguridad son un requisito básico de cumplimiento, no una opción.
3.3 Mejora 3: Carga inteligente: de límites estáticos a coordinación dinámica
La función de carga inteligente de OCPP 1.6 es esencialmente una herramienta estática: se configura un perfil de carga (límite de potencia, intervalo de tiempo) y el cargador lo ejecuta. No tiene en cuenta las condiciones dinámicas de la red eléctrica, la generación solar in situ ni los estados de carga/descarga del sistema de almacenamiento de energía en baterías (BESS).
OCPP 2.0.1 introduce primitivas de carga inteligente más completas:
• Programación compuesta: Los cargadores pueden informar sobre su consumo de energía planificado en diferentes períodos de tiempo, y el CSMS puede ajustar la programación de cada cargador en función de la carga total del sitio.
• Integración con sistemas externos de gestión de energía: la versión 2.0.1 admite de forma nativa interfaces con sistemas externos de gestión de energía (EMS), lo que permite que las estaciones de carga respondan a señales de precios o comandos de despacho de la red.
• Integración con ISO 15118: Admite la comunicación de carga inteligente con el vehículo: el vehículo puede indicar al cargador el estado de su batería, el SOC objetivo y la hora de salida prevista, y el cargador optimiza la curva de carga en consecuencia.
Impacto práctico para los operadores de centrales eléctricas: si su planta cuenta con paneles solares o almacenamiento de energía, o si su mercado utiliza tarifas eléctricas por franjas horarias, las capacidades de carga inteligente de la versión 2.0.1 se traducen directamente en una reducción de los costes operativos. Esta no es una función futura; está disponible en el hardware actual y solo requiere compatibilidad a nivel de protocolo.
3.4 Mejora 4: Gestión de transacciones: facturación más fiable
OCPP 2.0.1 rediseña el flujo de procesamiento de transacciones e introduce un modelo de eventos de facturación más preciso. Las mejoras clave incluyen:
• Compatibilidad con transacciones sin conexión: Cuando se interrumpe la comunicación entre el cargador y el CSMS, el cargador puede almacenar en caché los datos de la transacción localmente y cargarlos de forma masiva cuando se restablezca la conexión. En regiones con infraestructura de red inestable, esto afecta directamente la integridad de los ingresos.
• Granularidad de los eventos de facturación: 1.6 factura a nivel de sesión. La versión 2.0.1 admite múltiples segmentos de facturación dentro de una misma sesión; por ejemplo, una tarifa para los primeros 30 minutos y otra para los siguientes. Esto permite estrategias de precios más flexibles.
• Soporte para impuestos y recargos: Los datos de las transacciones pueden incluir desgloses fiscales, lo que simplifica el cumplimiento tributario en múltiples jurisdicciones.
3.5 Mejora 5: Mostrar mensajes y experiencia del usuario
OCPP 2.0.1 estandariza el formato de los mensajes en las pantallas de los cargadores. El CSMS puede enviar mensajes estructurados (información de precios, progreso de la carga, notificaciones de fallos) y el cargador los presenta al usuario en un formato uniforme. En las redes de carga públicas, esto mejora la coherencia de la experiencia de usuario: independientemente de la marca del cargador que utilice el conductor, la información en pantalla sigue el mismo formato.
4. Ruta de migración: De la versión 1.6 a la 2.0.1
La migración a OCPP 2.0.1 no es una simple actualización de firmware. Se trata de un proyecto que involucra hardware, plataforma y procesos operativos. A continuación, se describe la ruta de migración por fases.
4.1 Fase 1: Evaluación (1-2 semanas)
Paso 1: Auditoría de compatibilidad de hardware. OCPP 2.0.1 tiene requisitos mínimos de hardware. Los controladores de cargador más antiguos pueden carecer de la potencia de procesamiento, la memoria o la aceleración de hardware TLS necesarias para ejecutar la pila de protocolos 2.0.1. Comuníquese con el fabricante de su cargador y confirme, para cada modelo, si es compatible con OCPP 2.0.1 y en qué medida (versión completa o un subconjunto parcial de funciones).
Información clave a obtener: modelo de procesador, memoria disponible, compatibilidad con hardware TLS y la ruta de actualización desde la versión actual del firmware.
Paso 2: Confirmación de compatibilidad con CSMS. ¿Su plataforma de gestión es compatible con OCPP 2.0.1? En caso afirmativo, ¿es totalmente compatible o solo ofrece algunas funcionalidades? La compatibilidad con la versión 2.0.1 suele requerir un trabajo de desarrollo considerable por parte de la plataforma; no se trata de una simple opción de configuración.
Paso 3: Priorización de funcionalidades. No todas las funciones de la versión 2.0.1 son igual de importantes para su operación. Si administra una red pública de carga rápida, las mejoras de seguridad y de transacciones pueden ser la máxima prioridad. Si administra un depósito de flotas con paneles solares y almacenamiento in situ, las capacidades de carga inteligente pueden ser prioritarias. Defina sus prioridades claramente; no intente habilitar todo a la vez.
4.2 Fase 2: Planificación (2–4 semanas)
Paso 4: Elija una estrategia de despliegue.. Existen tres estrategias disponibles:
• Implementación desde cero: Implemente OCPP 2.0.1 directamente en sitios nuevos. Esta es la opción más sencilla y evita costos de migración futuros.
• Ejecución en paralelo: Seleccione 1 o 2 sitios existentes como proyectos piloto. Migre un subconjunto de cargadores a la versión 2.0.1 mientras mantiene el resto en la versión 1.6. El CSMS debe ser compatible con ambas versiones del protocolo simultáneamente.
• Big Bang: Actualiza toda la red a la vez. Adecuado solo para redes pequeñas (<20 cargadores) o donde la compatibilidad del hardware y la plataforma se haya validado exhaustivamente.
Paso 5: Desarrollar un plan de reversión. Cada migración requiere una ruta de reversión validada. Antes de iniciar la migración por lotes, verifique el proceso completo de reversión de la versión 2.0.1 a la 1.6 en un único cargador de prueba. La reversión debe ser un paso planificado, no una medida de emergencia.
4.3 Fase 3: Ejecución (La duración varía según la escala)
Paso 6: Validación del entorno de prueba. Realice las siguientes pruebas en un entorno aislado:
• 2.0.1 Establecimiento y mantenimiento de la conexión entre el cargador y el CSMS
• Ciclo de vida completo de la sesión de carga (inicio/fin, facturación, generación de informes de datos)
• Gestión de la instalación, renovación y caducidad de certificados TLS
• Informes y análisis de registros de seguridad
• Simulación de fallos (pérdida de comunicación, certificado no válido, fallo en la verificación de la firma del firmware)
Paso 7: Proyecto piloto de producción. Seleccione un sitio de bajo riesgo (menor tráfico, impacto de fallos manejable) para el primer lote de migración. Realice un seguimiento durante al menos dos semanas y confirme que las siguientes métricas coinciden con los valores de referencia previos a la migración: tasa de éxito de cobro, precisión de facturación, tiempo medio de respuesta ante fallos y tasa de éxito de pago del usuario.
Paso 8: Implementación por fases. Tras cada migración de lotes, espere al menos una semana de observación antes de comenzar con el siguiente lote. No migre más de 20% de sus cargadores en una sola ventana de mantenimiento; si surgen problemas, el impacto seguirá siendo controlable.
4.4 Fase 4: Validación y optimización (en curso)
Tras la migración, supervise continuamente las siguientes métricas comparándolas con los valores de referencia previos a la migración:
• Tasa de éxito de la sesión de carga
• Frecuencia de interrupción de la comunicación y tiempo de recuperación
• Distribución del número y tipo de eventos de seguridad
• Integridad de los datos de transacción y precisión de la facturación
• Adopción y eficacia de nuevas funciones (por ejemplo, reducción de la carga máxima gracias a la carga inteligente).
5. Errores comunes y cómo evitarlos
A continuación se detallan algunos errores frecuentes observados en proyectos de migración reales.
Error 1: Ignorar las limitaciones del hardware. El error más costoso es asumir que el hardware existente es compatible con OCPP 2.0.1 y luego descubrir durante la migración que el controlador no tiene la potencia suficiente. Esto provoca picos de latencia en los cargadores durante el protocolo de enlace TLS, lo que perjudica la experiencia del usuario. Para evitarlo, complete la auditoría de hardware durante la fase de evaluación.
Error 2: Iniciar la migración con una compatibilidad incompleta de la plataforma. Algunos proveedores de CSMS afirman ofrecer compatibilidad con OCPP 2.0.1, pero solo han implementado el conjunto de mensajes básico, sin incluir funciones avanzadas como la carga inteligente o el registro de seguridad. Antes de la migración, exija a su proveedor una lista detallada de las funcionalidades de su implementación de OCPP 2.0.1; no acepte un simple "lo admitimos". Solicite información específica, incluso sobre el tipo de mensaje.
Error 3: Omitir el entorno de prueba. Realizar pruebas de migración en cargadores conectados a producción equivale a experimentar en un entorno real. Asigne hardware específico para las pruebas —aunque sea un solo cargador— y valide todo el proceso en un entorno de red aislado.
Error 4: Migrar toda la red simultáneamente. Independientemente del tamaño de la red, la migración por etapas con validación por lotes y ventanas de reversión es la única vía segura. El alcance máximo de la migración dentro de una única ventana de mantenimiento viene determinado por la capacidad de respuesta de su equipo de operaciones ante un fallo.
Error 5: Realizar un seguimiento únicamente de las métricas técnicas e ignorar las operativas. El éxito de la migración no se define simplemente como que "el cargador se comunique", sino como que "los datos operativos coincidan o superen los valores de referencia previos a la migración". La precisión de la facturación, la tasa de éxito de los pagos y el volumen de quejas de los usuarios deben formar parte de los criterios de finalización de la migración, no solo la validación técnica.
6. Resumen del Libro Blanco sobre Seguridad
La arquitectura de seguridad de OCPP 2.0.1 se basa en los siguientes principios:
Defensa en profundidad: La seguridad no depende de un único mecanismo. El cifrado TLS protege la capa de transporte. La gestión de certificados protege la identidad y la autenticación. La firma del firmware protege la integridad del código. El registro de seguridad proporciona pistas de auditoría. El fallo de cualquiera de estas capas no debería comprometer la seguridad general.
Principio de mínimo privilegio: Los cargadores solo reciben los permisos mínimos necesarios para realizar su función. La gestión de certificados y roles de la versión 2.0.1 admite un control de acceso granular: un sistema de monitorización de solo lectura no debería tener privilegios para actualizar el firmware ni modificar la configuración.
Gestión del ciclo de vida de la seguridad: Los certificados tienen fechas de caducidad. Las claves de firma del firmware se pueden rotar. Los registros de seguridad se eliminan automáticamente tras su período de retención. La seguridad no es una configuración única, sino un proceso continuo que requiere atención operativa constante.
En la práctica, esto significa para los CPO lo siguiente: Implementar OCPP 2.0.1 no garantiza automáticamente la seguridad. Es necesario configurar certificados TLS, gestionar el ciclo de vida de los certificados, supervisar los registros de seguridad y gestionar los eventos de caducidad y revocación de certificados. La versión 2.0.1 proporciona las capacidades de seguridad; la implementación efectiva de dichas capacidades sigue siendo responsabilidad del operador.
7. Protocolos OCPP frente a protocolos patentados: el riesgo a largo plazo para el CPO
Algunos fabricantes de cargadores aún utilizan protocolos de comunicación propietarios. Estos pueden ofrecer características diferenciadas específicas, pero el riesgo a largo plazo para el CPO es estructural:
Dependencia del proveedor. Un protocolo propietario implica que su red de carga solo puede funcionar con la plataforma específica de un fabricante concreto. Si no está satisfecho con el rendimiento, el precio o el servicio del equipo, el coste de cambiar de proveedor equivale a reconstruir toda la capa de comunicación de su red. El coste y el tiempo que requiere dicha migración suelen superar cualquier ahorro derivado de la compra inicial del equipo.
Obstáculos para la auditoría de seguridad. Las propiedades de seguridad de un protocolo propietario son opacas. Las auditorías de seguridad independientes de terceros no pueden verificar la corrección de la implementación del cifrado, la solidez de la gestión de claves ni la seguridad de los mecanismos de actualización del firmware en un protocolo no divulgado. Solo se puede confiar en la declaración del fabricante.
Pérdida de interoperabilidad. En el futuro, es posible que desee integrar nuevos proveedores de hardware o funcionalidades de la plataforma; por ejemplo, conectar su estación de carga al sistema de despacho de una central eléctrica virtual. Si el protocolo subyacente es propietario, cada integración se convierte en un proyecto de desarrollo personalizado. Si el protocolo subyacente es OCPP 2.0.1, la integración se realiza mediante la configuración de un estándar publicado.
La tendencia del sector es clara. El programa de certificación de OCA impulsa las pruebas de conformidad con OCPP 2.0.1. Los principales proveedores de plataformas y hardware han completado o están completando sus implementaciones de la versión 2.0.1. Si hoy toma decisiones de compra, exigir compatibilidad con OCPP 2.0.1 no garantiza la compatibilidad futura, sino que constituye el requisito básico para la evaluación técnica actual.
8. Lista de verificación de acciones del CPO
Si actualmente está utilizando una red OCPP 1.6:
1. Solicite a su proveedor de hardware las declaraciones de compatibilidad con OCPP 2.0.1 para cada modelo de cargador (no los materiales de marketing, sino las especificaciones técnicas).
2. Solicite a su proveedor de CSMS una lista detallada de las funcionalidades compatibles con OCPP 2.0.1.
3. Identificar 1 o 2 sitios de bajo riesgo y desarrollar un plan piloto de migración.
4. Incluir la compatibilidad con OCPP 2.0.1 en los requisitos técnicos para la adquisición de todos los equipos nuevos.
Si está adquiriendo equipos nuevos y construyendo nuevas instalaciones:
1. Exigir explícitamente la compatibilidad con OCPP 2.0.1 (versión completa, no un subconjunto) en los documentos de licitación.
2. Exigir a los proveedores que proporcionen la certificación OCA o informes de pruebas de conformidad de terceros equivalentes.
3. Exigir que el CSMS sea compatible con OCPP 1.6 y 2.0.1; esto garantiza la compatibilidad para futuras incorporaciones de equipos 1.6.
4. Incluir la verificación funcional completa del conjunto de mensajes OCPP 2.0.1 en las pruebas de aceptación.